





AIを拒めば、前進を止める要因に。
統制なしに受け入れれば、今度は自社がリスクに。
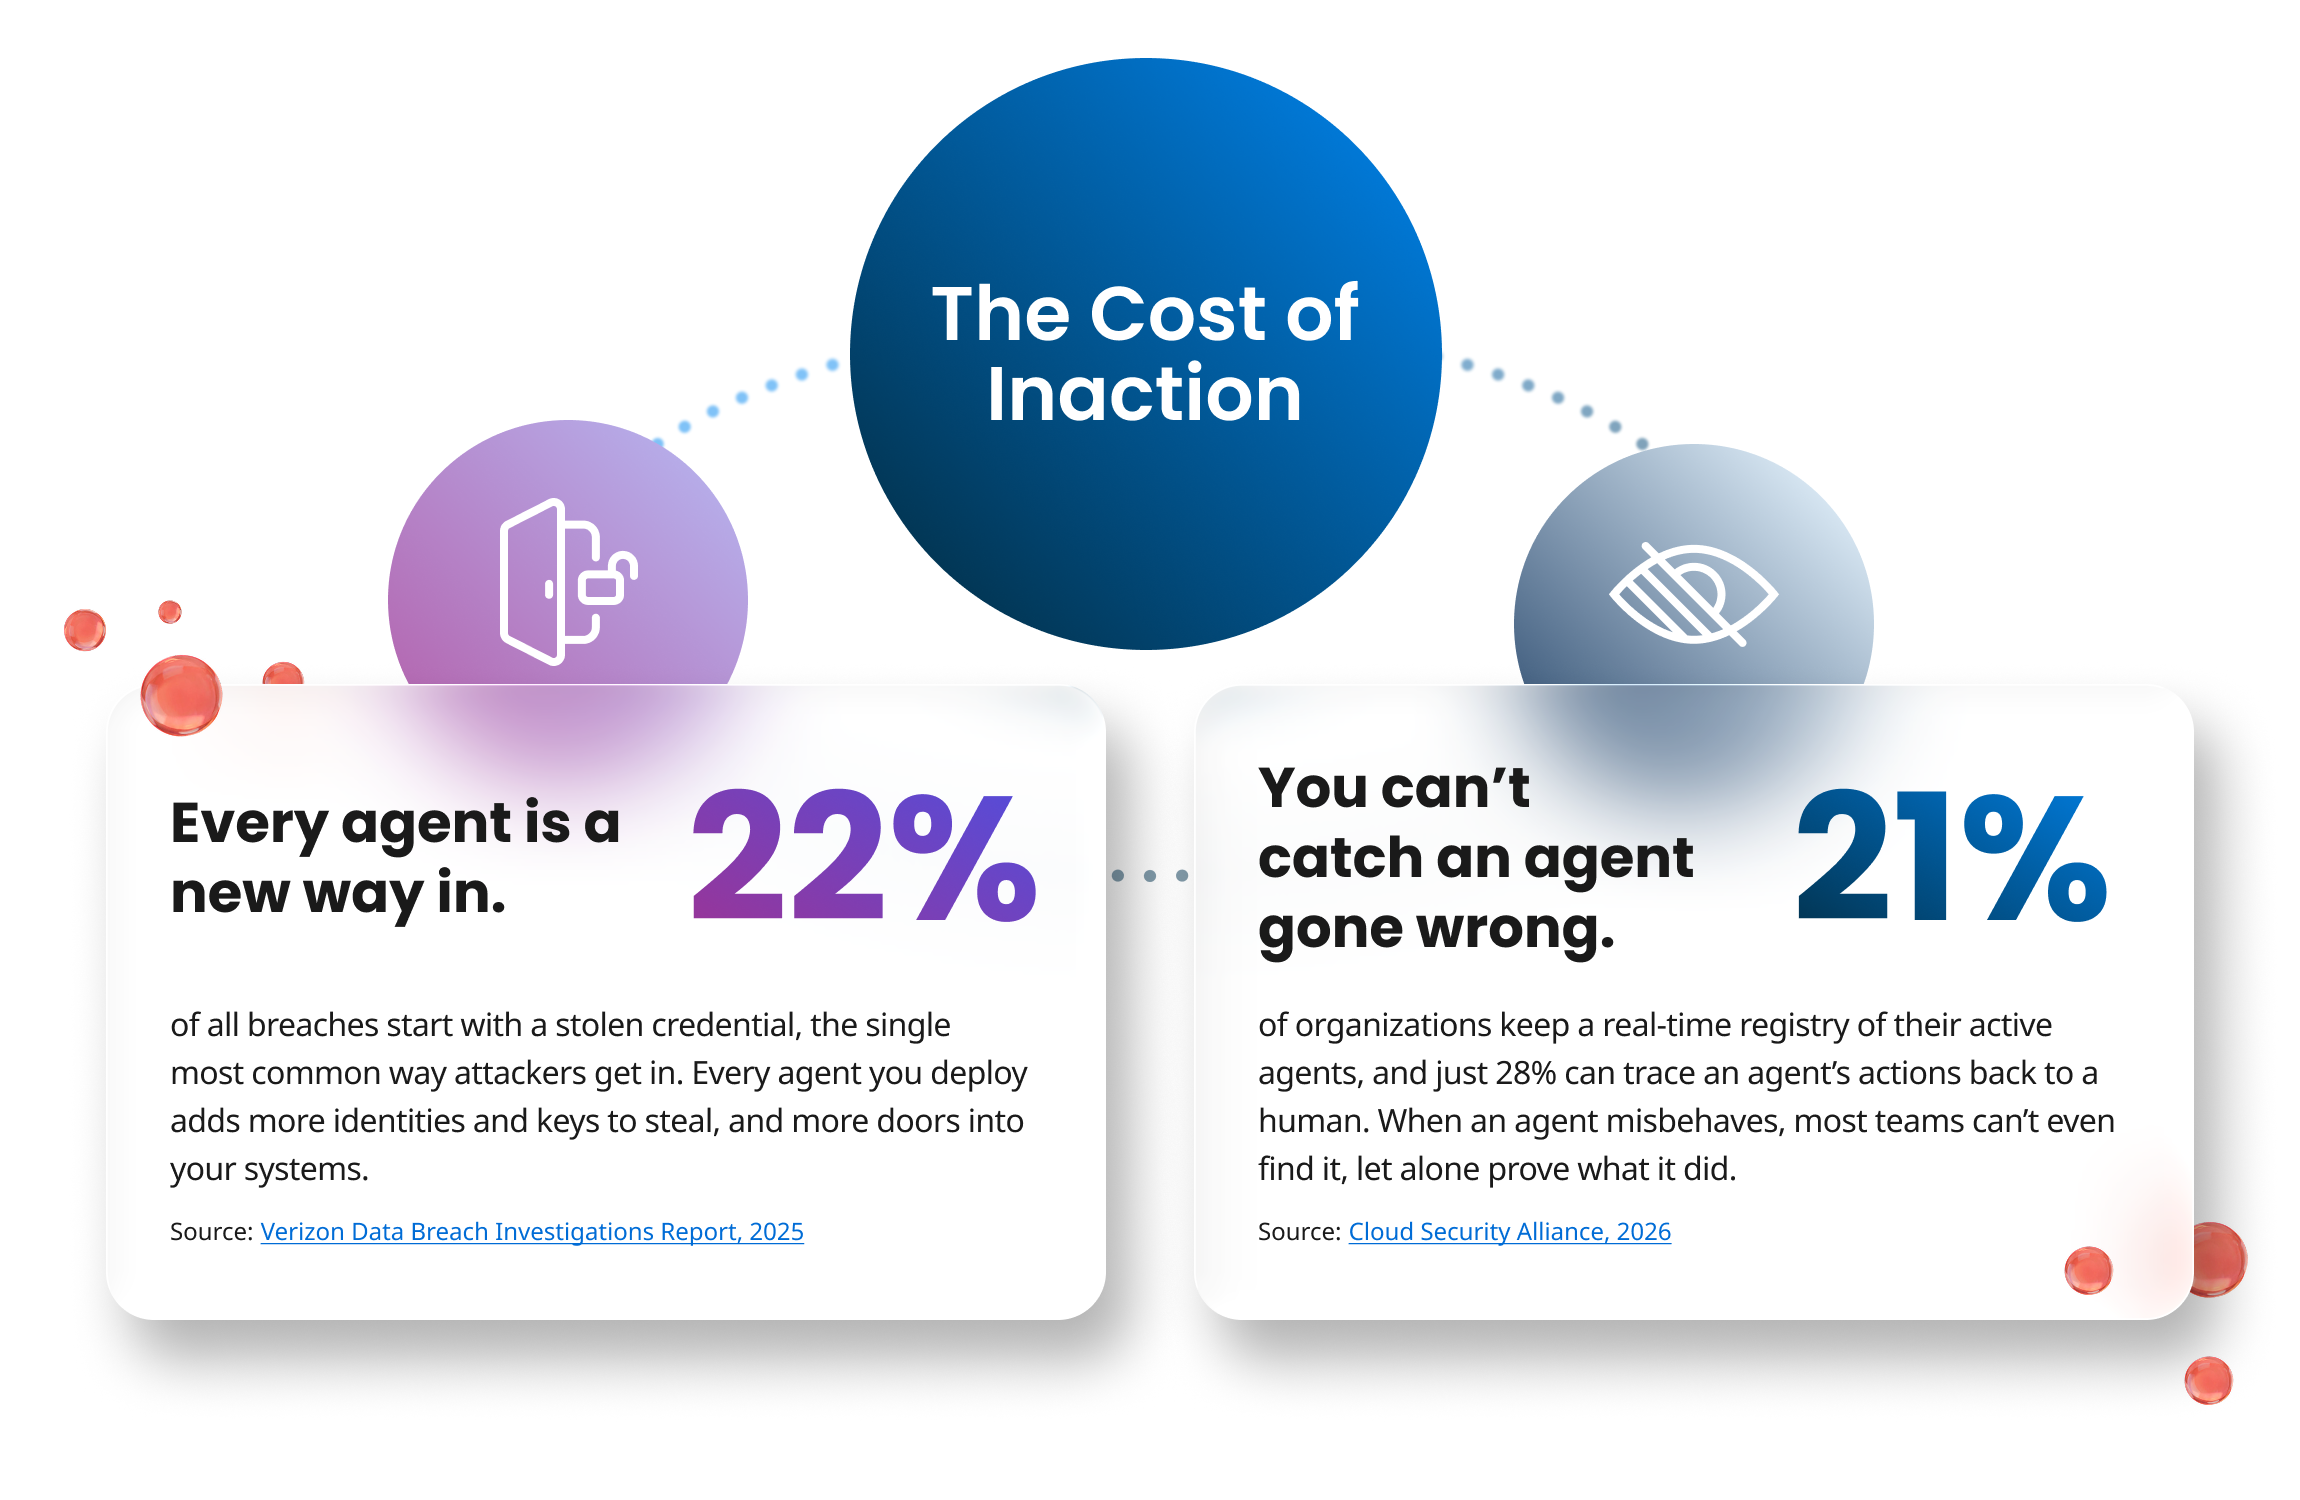
エージェント型AIの進化は、多くのセキュリティ体制が対応できる速度を上回っています。新たな攻撃対象領域やデータ経路が生まれ、既存の統制では想定されていなかった課題への対応も求められます。一方で、導入を止めて様子を見るだけでは済みません。
企業全体でエージェント型AIを安全に拡張
Boomiは、セキュリティチームに必要な可視性、ガバナンス、データ統制、運用の自由度を提供し、AIエージェントを安心して全社展開できるよう支援します。
リスクを増やさず、安全に接続
主要な業務アプリケーションを網羅する1,000以上のIT管理下ツールに接続できます。業務部門は使い慣れたAIツールを利用でき、IT部門はアクセスの統制、可視性、ガバナンスを維持できます。

すべてのエージェントを一元管理し、コンプライアンスを維持
主要なAIプロバイダーのエージェントを一元登録し、ロールベースのアクセス制御、実行時監視、暗号化、完全な監査ログによってガバナンスを適用します。

データを地域内に保持
データの保管地域を限定できる独立したインスタンスにより、国外からのアクセスを抑制します。データ、メタデータ、処理を地域内に留めることで、機密情報を保護します。
要件に合わせてエージェントをデプロイ
管理と実行を分離した特許取得済みの実行環境により、自社クラウド、ファイアウォール内、またはその両方でデータをローカル処理できます。複数地域のインスタンスやオンプレミスへデプロイでき、自社指定のモデルを利用し、暗号鍵も自社で保持できます。

責任あるAIに関するISO 42001を含む、
世界16以上のセキュリティ/コンプライアンス基準に対応
お客様のデータがモデル提供事業者に保存されることはなく、モデルの学習やファインチューニングにも使用されません。
- ISO 27001, 27701, 27017, 27018, 42001
- FedRAMP, GovRAMP, IRAP
- SOC 1、2、3
- CSA STAR L1 and L2
- Cyber Essentials, Cyber Essentials Plus
- HIPAA-HITECH, PCI-DSS

Boomi Trust Center
Boomiのセキュリティ、コンプライアンス、プライバシー対応状況をセルフサービスで確認できる窓口です。認証、再委託先、データの取り扱いを一目で確認できます。

Compliance Portal
Every certification and audit report, on-demand. Request certifications, SOC reports, and our pre-filled CAIQ.
When compared to other vendors most commonly referenced by industry analysts, Boomi has unmatched security, compliance, and audit certifications.
Compare vendors
 |
Informatica | Mulesoft | Workato | n8n | Celigo | Kong | TIBCO | Cleo | |
|---|---|---|---|---|---|---|---|---|---|
| ISO 27001 |  |
|
|
|
 |
|
|
|
|
| ISO 27701 | |
|
|
|
|
|
|
|
|
| ISO 27017 | |
|
|
|
|
|
|
|
|
| ISO 27018 | |
|
|
|
|
|
|
|
|
| ISO 42001 | |
|
|
|
|
|
|
|
|
| SOC 1 | |
|
|
|
|
|
|
|
|
| SOC 2 | |
|
|
|
|
|
|
|
|
| SOC 3 | |
|
|
|
|
|
|
|
|
| HIPAA | |
|
|
|
|
|
|
|
|
| PCI | |
|
|
|
|
|
|
|
|
| FedRAMP Moderate | |
|
|
|
|
|
|
|
|
| GovRAMP | |
|
|
|
|
|
|
|
|
| IRAP | |
|
|
|
|
|
|
|
|
| Cyber Essentials & CE+ | |
|
|
|
|
|
|
|
|
| Cloud Security Alliance L1 | |
|
|
|
|
|
|
|
|
| Cloud Security Alliance L2 | |
|
|
|
|
|
|
|
|
*2026年8月13日時点の公開情報に基づく
Extend Your Security Stack
Boomi sits alongside the tools your security team already trusts, feeding them the agent visibility and telemetry they’ve been missing. No rip-and-replace.
Build Securely
Source code and dependencies undergo static analysis, dependency scanning, and penetration testing.
Controlled Connections
Connections between runtime, platform, and apps are authenticated and encrypted, controlling comms between each endpoints.
Harden and Patch
Runtime is hardened, patched, and scanned for misconfigurations, so entry points are closed off before they can ever be exploited.
Data Stays in Bounds
Sensitive data and IP stay within jurisdictions, boundaries, and residency, while tracking where the data moves.
Always Audit-Ready
Controls are independently audited against 16+ frameworks, including ISO 42001 with TPRM assessments performed across the supply chain.
Full Visibility
Every event across is logged, traced, and checked for anomalies in real time, generating audit trails that surface and contain threats.
Boomi Enterprise PlatformにおけるAIセキュリティ
The technical detail behind Boomi's AI security — encryption, residency, retention, prompt-injection controls, access, and compliance.

Why Boomi for Secure Agentic AI?

Patented, decoupled runtime
Management and execution are decoupled by design. Your data is processed where you control it, while only metadata reaches the control plane.

One environment to secure, not ten
Agents, integration, APIs, and data run on one unified platform—one platform to monitor instead of a sprawl of point tools.

Data never leaves your control
Agents run where you do (on-prem or in your cloud), so sensitive data and IP stay inside your walls.

Every agent on least privilege
Scope exactly which tools and actions each agent can invoke per connector, honoring your existing IdP groups.

全社横断のガバナンス
Monitor and govern first- and third-party agents, with full visibility into each agent interaction and the ability to pause or override.

透明性
どのように、なぜその判断に至ったのかを明確に示し、あらゆる段階でお客様が信頼できるようにします。
人による監督
アクティビティを監視し、必要に応じてAIの判断に人が介在することで、責任ある運用を維持します。

データプライバシー
お客様のデータに関するプライバシー、セキュリティ、コンプライアンスを保護します。

安全性
定期的なリスク評価によりプラットフォームの信頼性を強化し、新たなリスクにも継続的に備えます。

公平性
厳格なテストと人によるレビューを通じて、偏りのない多様な結果を安心して提供できるようにします。

説明責任
判断の根拠とアクションを追跡できる組み込みの監査証跡により、明確なトレーサビリティを確保します。
お客様の声

Boomiにおけるデータフローの概要
Boomi Enterprise Platform内で使用されるデータフロー、データの種類、サービスの概要をご確認いただけます。

よくある質問
Boomi Agentstudioでは、お客様がエージェントの目標、指示、ツール、ガードレールを設計・設定し、承認された範囲内でのみ動作するようにします。エージェントが本番運用中の連携内で呼び出される場合、プロンプトと応答はワークフロー継続のために処理され、会話履歴は保存されません。すべてのケースで、ガードレールとアクセス制御により、エージェントは認可された範囲内でのみ動作します。また、必要に応じてHuman-in-the-loop(人が確認・介入する運用)による承認やポリシーチェックを求めることもできます。
Agentstudioで構築されたカスタムエージェントについては、お客様がライフサイクル全体を管理できます。具体的には、目標、指示、ツール、データソースの定義、ガードレールの適用、連携、ワークフロー、データソース、APIへのアクセス制御、利用状況の監視、異常検知、ガバナンスポリシーの適用が可能です。これらの制御により、すべてのアクティビティを定義された範囲内かつお客様の管理下に保てます。
Boomi AIには、回復性と復旧のための仕組みがあります。Boomi Agentstudioは、監視、異常検知、アラート機能を備えており、お客様が状況を調査し、迅速に対応できるようにします。
はい。Agent Chatの会話履歴とエージェントのセッションデータは、Boomi Platform内で安全に保存されます。このデータは暗号化されており、大規模言語モデルの学習やファインチューニングに使用されることはありません。保持する内容はお客様が制御でき、会話履歴データはいつでも削除できます。
会話履歴は、お客様が削除するまで保存されます。会話履歴の確認方法と削除方法については、該当資料をご参照ください。
基盤となる大規模言語モデルを利用する場合でも、お客様のデータはリクエスト実行の目的に限って処理されます。プロバイダー側で保持されることはなく、学習やファインチューニングに使われることもありません。すべての利用は、契約上およびコンプライアンス上の保護措置のもとで行われます。
Boomi Agentstudioで作成されたエージェントやエージェントのセッションデータを含む、すべてのBoomi AIサービスは、北米のデータセンター内で運用されます。データがこの範囲外に複製されることはありません。
すべてのデータは、通信時と保存時の両方で暗号化されます。機密性の高いワークロードについては、顧客アカウント専用の暗号鍵により、追加の保護レイヤーが提供されます。
AI Security & Trust Resources






さらに詳しく知りたい方は、お問い合わせください
すでにBoomiで可能性を広げている30,000社以上の企業に続きましょう。